Calificación de 5 estrellas en

Seguridad de API: Claves, Permisos y Registros de Auditoría
Respuesta rápida
Trate cada clave de API como una contraseña a todo lo que alcanza. Almacene las teclas en un administrador de secretos o en su servidor, nunca en aplicaciones, código o correo electrónico. Dar a cada integración su propia clave con el menor acceso que necesita. Gire las llaves en un horario y después de que el personal cambie. Mantenga las pistas de auditoría y revoque las teclas filtradas rápido.
Cada integración entre sus sistemas se ejecuta en claves: códigos secretos que permiten que un sistema acceda a otro. Una tecla CRM puede leer cada registro del cliente; una clave de pago puede emitir reembolsos. Cuando las teclas se sientan en código o nunca caducan, una fuga expone todo lo que desbloquean. Algunos hábitos mantienen las integraciones útiles sin dejar las puertas abiertas.
Puntos Clave
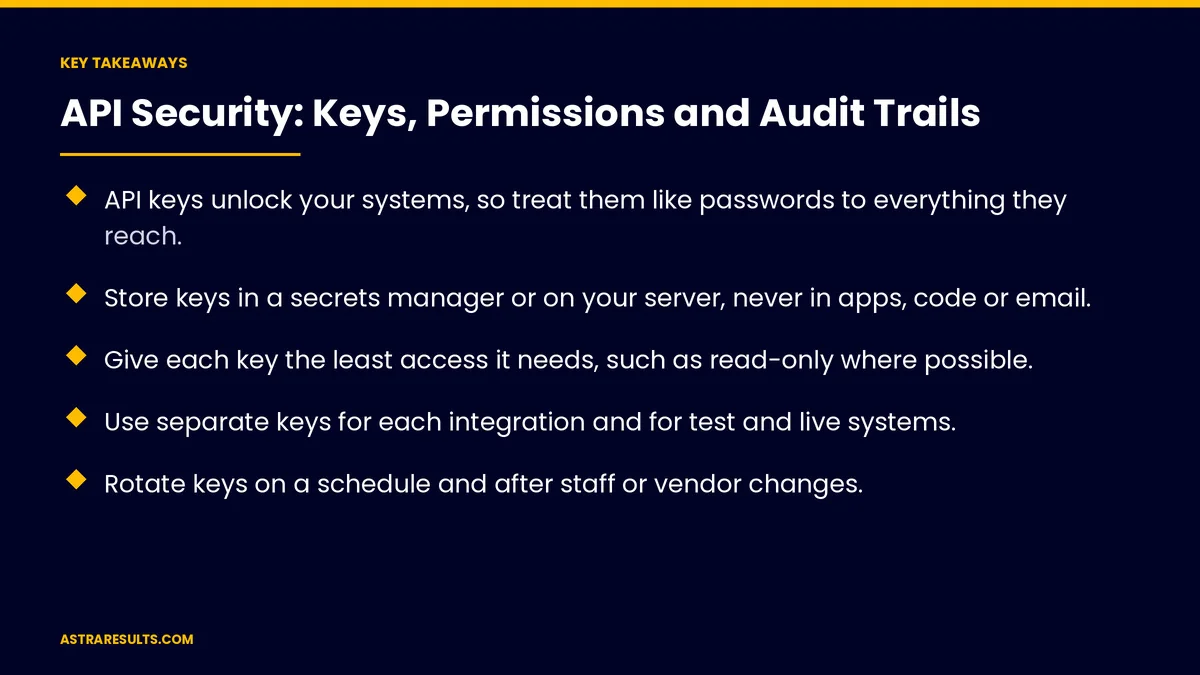
- Las claves de API desbloquean sus sistemas, así que traten como contraseñas a todo lo que alcanzan.
- Almacene las teclas en un administrador de secretos o en su servidor, nunca en aplicaciones, código o correo electrónico.
- Dar a cada clave el menor acceso que necesita, como sólo lectura cuando sea posible.
- Utilice claves separadas para cada integración y para sistemas de prueba y en vivo.
- Gire las teclas en un horario y después de cambios de personal o proveedor.
- Mantén las pistas de auditoría, alerta sobre la actividad inusual y revoca las teclas filtradas rápido.
Publicado: 5 de octubre de 2026 | Tiempo de lectura: ~9 minutos | Categoría: Integración de APIs
Esta guía cubre cómo se exponen las teclas, donde pertenecen, menos acceso, claves separadas, fichas de caducidad, rotación, cheques de solicitud, pistas de auditoría, alertas y respuesta a fugas. Ponga claramente: Mantener las llaves fuera de la vista, dar a cada uno sólo lo que necesita y grabar cada uso.
En este Playbook
- ¿Cómo suelen quedar expuestas las claves de API?
- Donde las llaves pertenecen
- Menos acceso
- ¿Por qué cada integración debe tener su propia clave de API?
- Expiring tokens
- Rotación
- Verifica el acceso en cada solicitud
- Senderos de auditoría
- Alertas
- Acceso a los proveedores
- Respondiendo a una fuga
- Qué medir
- Los primeros tres meses
¿Cómo suelen quedar expuestas las claves de API?
En código. Guardado en archivos que terminan en repositorios de código compartido.
En aplicaciones. Construido en aplicaciones móviles o web donde cualquiera puede extraerlas, como está cubierto integrar AI en una aplicación móvil.
En correo electrónico y chat. Compartido una vez y olvidado.
Con demasiado acceso. Una llave que puede hacer todo.
Nunca terminando. Las llaves viejas siguen trabajando años después.
Donde las llaves pertenecen
Un gerente de secretos. Una bóveda segura para llaves y contraseñas.
En su servidor. Cargado en tiempo de ejecución, nunca escrito en código.
Nunca en aplicaciones, códigos o mensajes. Si se compartió una llave de esa manera, reemplacela.
Menos acceso
Sólo lo que se necesita. Una integración informante lee datos; no lo elimina.
Limite por tipo de registro. Pedidos, no clientes, si eso es todo lo que necesita.
Revisar el acceso regularmente. Quita lo que ya no se usa.
¿Por qué cada integración debe tener su propia clave de API?
Una clave por integración. Así que puedes revocar uno sin romper a otros.
Prueba y llaves en vivo. Nunca use las llaves en vivo mientras las pruebas.
Por vendedor. Cada socio externo tiene su propia llave.
Expiring tokens
Tokens de corta duración. Algunos sistemas emiten fichas que caducan y renuevan automáticamente.
Acceso aprobado por el usuario. Los flujos estándar de entrada permiten a los usuarios conceder acceso limitado sin compartir contraseñas.
Plan de renovación. Las fichas expuestas son una causa común de fracasos silenciosos, como están cubiertos en cuando las integraciones rompen.
Rotación
En un horario. Reemplazar las llaves regularmente.
Después de cambios. Cuando el personal se va o los proveedores cambian, como en tomando posesión de una aplicación.
Sin tiempo de inactividad. Añadir la nueva llave, cambiar, luego quitar la vieja.
Verifica el acceso en cada solicitud
El servidor decide. Cada solicitud es revisada para el usuario y registro correctos.
Un defecto serio común. Devolviendo los datos de otro cliente cuando se cambia un ID, tal como está cubierto básicos de seguridad de aplicaciones móviles.
Verifica los mensajes entrantes. Comprobar las firmas, tal como están cubiertas webhooks explicó.
Senderos de auditoría
Graba cada uso. Que clave, qué acción, cuándo y desde dónde.
Acciones de Admin también. Quien creó, cambió o borró las llaves.
Mantenga registros lo suficiente. Para investigaciones y auditorías.
Lo mismo para los agentes AI. Como se explica en Agente de seguridad.
Alertas
Volumen inusual. Esposas repentinas en solicitudes.
Nuevas ubicaciones. Solicitudes de lugares inesperados.
Intentos fallidos. Repetidas solicitudes rechazadas.
Límites IP. En caso de apoyo, sólo se pueden solicitar las direcciones conocidas.
Acceso a los proveedores
Lista a cada vendedor con llave. Y lo que puede llegar.
Revisión anual. Retire los proveedores que ya no use.
Planifica el acceso por delante. Como se explica en planificación de una integración.
Respondiendo a una fuga
Revoque primero. Desactiva la llave inmediatamente.
Reemplazar y reconectar. Emitir una nueva clave a los sistemas adecuados.
Revisa los registros. Lo que se accedió, y cuándo.
Dile quién necesita saber. Clientes o socios, con abogado.
Qué medir
Llaves en almacenamiento seguro. Compartir de todas las llaves.
Llaves con menos acceso. Revisado y limitado.
Edad clave. Tiempo desde la última rotación.
Alertas revisadas. Y tiempo de respuesta.
Se quitan las llaves sin usar. Cada trimestre.
Los primeros tres meses
Días 1–30: encontrar cada llave
Lista cada llave, donde está almacenada, qué puede alcanzar y quién la usa. Reemplace cualquier clave encontrada en código, aplicaciones o mensajes.
Días 31-60: apretar el acceso
Mover las teclas en un gestor de secretos, limitar el acceso, dividir las teclas compartidas y configurar la rotación sin tiempo de inactividad.
Días 61-90: reloj y respuesta
Encienda las pistas de auditoría y las alertas, revise el acceso de los proveedores y escriba los pasos para responder a una fuga.
Cómo Astra asegura integraciones
Astra Results Marketing asegura que las empresas de integración dependen. Encontramos y almacenamos cada llave de forma segura, limitamos el acceso, claves separadas por integración y medio ambiente, las rotamos según lo previsto y establecimos pistas y alertas de auditoría.
Los avances comienzan con una revisión de seguridad de integración a través de nuestro Integración de API equipo.
Lecturas relacionadas
Preguntas frecuentes
¿Qué es una clave de API?
Un código secreto que permite a un sistema acceder a otro, como leer los registros CRM o crear pedidos.
¿Dónde deben almacenarse las claves de API?
En un gestor de secretos o en su servidor, nunca en aplicaciones, repositorios de código, correo electrónico o chat.
¿Cuánto acceso debería tener una llave?
Sólo lo que la integración necesita, como el acceso sólo lectura a registros específicos.
¿Con qué frecuencia deben rotarse las teclas?
Con un horario regular, y cuando el personal se vaya o cambie los proveedores.
¿Qué es una pista de auditoría?
Un registro de cada uso clave y acción de administración: qué clave, qué sucedió, cuándo y desde dónde.
¿Qué deberíamos hacer si se filtra una llave?
Revoque inmediatamente, emita una nueva, compruebe los registros por lo que se accedió e informe a los afectados, con abogado.
¿Listo para bloquear tus integraciones? Astra Results Marketing encuentra cada llave, las almacena de forma segura, limita el acceso, gira las teclas en el horario y establece pistas de auditoría y alertas para cada integración. ▸ LLAMAR AL (786) 321-2866 · ▸ SOLICITE SU CONSULTA