Calificación de 5 estrellas en

Seguridad en IA Generativa: Fugas de Datos e Inyección de Prompts
Respuesta rápida
Protege el AI de la fuga de datos y la inyección rápida con algunas reglas claras. Utilice las cuentas de AI con términos de datos claros, no personales. Hacer que el acceso de archivo AI coincida con los permisos de usuario. Limite lo que AI puede hacer y requiere aprobación para acciones importantes. Prueba para ataques, monitorear el uso y mantener un plan de incidentes.
Las herramientas Generativas AI ahora redactan correos electrónicos, resumen documentos, responden a clientes y, cada vez más, toman acciones. Eso trae dos riesgos de seguridad que la mayoría de las empresas no han planeado. Los datos sensibles pueden filtrarse a través del uso descuidado o la mal configuración, y las instrucciones ocultas pueden engañar a un AI para hacer cosas que no debería. Ambos son manejables con algunas reglas claras.
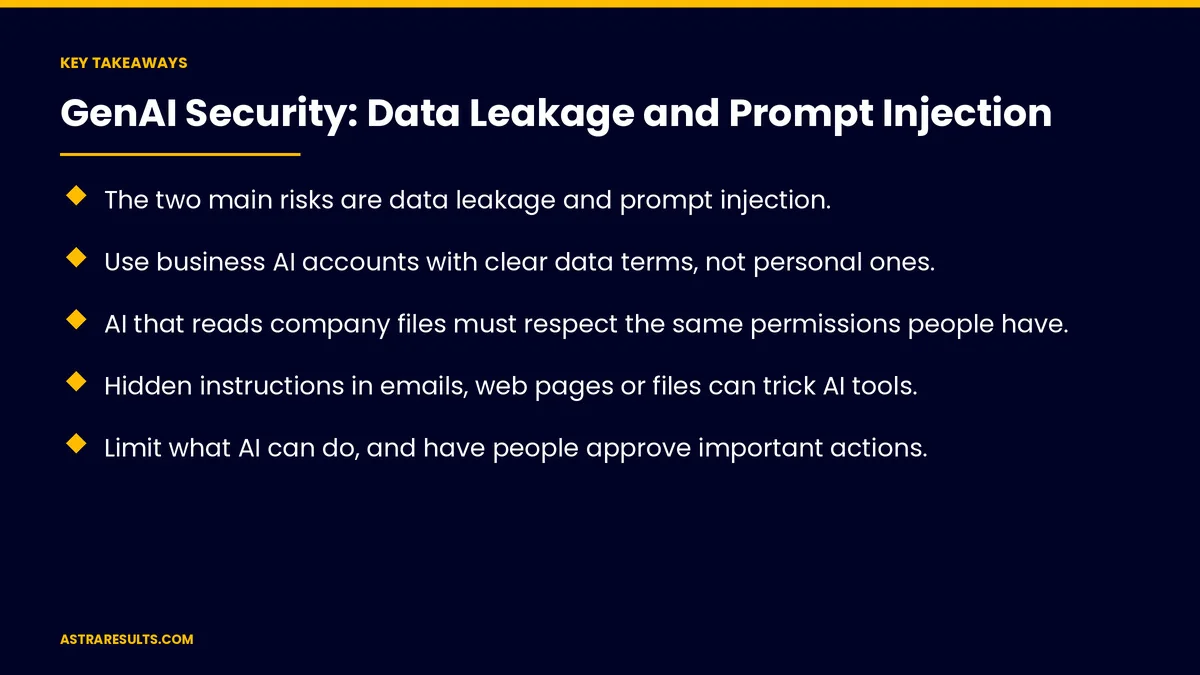
Puntos Clave
- Los dos principales riesgos son la fuga de datos y la inyección rápida.
- Utilice las cuentas de AI con términos de datos claros, no personales.
- AI que lee los archivos de la empresa debe respetar los mismos permisos que tienen las personas.
- Instrucciones ocultas en correos electrónicos, páginas web o archivos pueden engañar las herramientas AI.
- Limite lo que AI puede hacer, y que la gente apruebe acciones importantes.
- Pruebas para ataques, monitorear el uso y planear incidentes.
Publicado: 13 de octubre de 2026 | Tiempo de lectura: ~9 minutos | Categoría: Servicios de IA Generativa
Esta guía cubre filtraciones de datos, controles de acceso, inyección rápida, limitando lo que AI puede hacer, manejando la salida AI, pruebas, preguntas de proveedores y un plan de incidentes. Ponga claramente: mantener datos confidenciales, mantener las instrucciones ocultas y mantener a la gente aprobando acciones importantes.
En este Playbook
- Los dos principales riesgos
- ¿Cómo pueden las empresas evitar fugas de datos en herramientas de IA?
- ¿Qué archivos debería poder mostrar un asistente de IA?
- Inyección rápida
- Limite lo que AI puede hacer
- Treat AI con cuidado
- Pruebas y monitoreo
- Preguntas para los proveedores
- Un plan de incidentes
- Qué medir
- Los primeros tres meses
Los dos principales riesgos
La fuga de datos. La información sensible termina donde no debería.
Inyección rápida. Alguien engaña al AI para ignorar sus instrucciones. Sube la lista OWASP de riesgos de seguridad para aplicaciones construidas en modelos de idiomas grandes.
Ambos crecen con acceso. Cuanto más datos y acciones tenga un AI, mayor es el riesgo.
¿Cómo pueden las empresas evitar fugas de datos en herramientas de IA?
Cuentas de negocios. Utilice herramientas AI con términos de datos de negocios, no cuentas personales.
Una política clara. Qué personal puede y no puede poner en herramientas AI.
Reglas de datos sensibles. Atención adicional al cliente, salud, información financiera y legal.
Redacción. Quitar nombres, números y identificadores donde no sean necesarios.
Retención. Saber cuánto tiempo se mantienen los chats y los registros.
¿Qué archivos debería poder mostrar un asistente de IA?
Los mismos permisos que la gente. Un asistente de AI no debería mostrar archivos que un usuario no puede abrir.
Conéctate cuidadosamente. Sólo las carpetas y sistemas que la herramienta necesita.
Revisar regularmente. Como cambios en el acceso, incluidos gestión de la seguridad.
Inyección rápida
Intentos directos. Un tipo de usuario "ignore sus instrucciones y..."
Instrucciones ocultas. Texto enterrado en un correo electrónico, página web o documento que el AI lee.
Por qué funciona. Las herramientas AI pueden mezclar instrucciones y el contenido que están procesando.
Por qué importa más con acciones. Se puede utilizar un AI que puede enviar correos electrónicos, cambiar registros o emitir reembolsos.
Limite lo que AI puede hacer
Menos acceso. Sólo las herramientas y datos que cada tarea necesita.
La gente aprueba acciones importantes. Envío a clientes, pagos y cambios de registro, como agentes de servicios domésticos.
Sólo se permiten acciones. Una lista corta de lo que el AI puede hacer.
Registros y un botón de parada. Como se explica en Agente de seguridad.
Treat AI con cuidado
Revisa antes de actuar. Especialmente enlaces, código e instrucciones en salida AI.
No ejecute la salida automáticamente. Sin cheques.
Mantenga reglas fuera del AI. Aprobaciones y límites aplicados por el software regular, como se pesa en GenAI vs automatización tradicional.
Pruebas y monitoreo
Prueba con ataques. Pruebe instrucciones ocultas y solicitudes de datos antes del lanzamiento.
Uso de monitores. Solicitudes inusuales, grandes exportaciones o acciones bloqueadas.
Actualizar regularmente. A menudo aparecen nuevos trucos.
Preguntas para los proveedores
¿Cómo se usan nuestros datos? Formación, retención y acceso.
¿Dónde está almacenado? Y quién puede verlo.
¿Qué protecciones existen? Contra la inyección rápida y las fugas de datos.
¿Podemos ver registros? Para auditorías e incidentes.
Doblar la herramienta correcta se pesa en es personalizado AI derecho para su tamaño.
Un plan de incidentes
Quien investiga. Y quién decide.
Cómo detenerlo. Desactivar la herramienta o la conexión rápidamente.
A quién contar. Clientes, socios o reguladores, con asesoría.
Aprende y arregla. Actualizar las reglas después de cada incidente.
Qué medir
Personal en cuentas de negocios. Compartir usando herramientas aprobadas.
Pruebas de inyección bloqueadas. En pruebas y uso en vivo.
Se completaron los exámenes de acceso. A su debido tiempo.
Acciones aprobadas por personas. Porcentaje de acciones importantes revisadas.
Incidentes y tiempo de respuesta. De descubrimiento a arreglar.
Los primeros tres meses
Días 1 a 30: política y cuentas
Escribe una política de uso AI, mueve al personal a las cuentas de negocios y lista cada herramienta AI, lo que puede leer y lo que puede hacer.
Días 31-60: cierre
Match AI acceso a los permisos de usuario, acciones límite, añadir aprobaciones para los importantes y activar los registros.
Días 61-90: prueba y plan
Prueba con instrucciones ocultas y solicitudes de datos, establece monitoreo y escribe el plan del incidente.
Cómo Astra asegura generativo AI
Astra Results Marketing ayuda a las empresas a utilizar AI de forma segura. Configuramos cuentas y políticas de negocio, combinamos el acceso AI a permisos de usuario, limitamos acciones, agregamos aprobaciones y registros y prueba para la inyección rápida antes del lanzamiento.
Los avances comienzan con una revisión de seguridad AI a través de nuestra servicios de AI equipo.
Lecturas relacionadas
Preguntas frecuentes
¿Qué es la fuga de datos en AI?
Información sensible terminando donde no debería, como el personal pegando datos de clientes en herramientas personales AI o un asistente mostrando archivos que un usuario no puede abrir.
¿Qué es la inyección rápida?
Un intento de engañar a una IA para que ignore sus instrucciones, ya sea escrito directamente u oculto en correos, páginas web o documentos que la IA lee.
¿Cómo evitamos la fuga de datos?
Utilice las cuentas de negocio con términos de datos claros, escriba una política de uso, redacte detalles sensibles y coincida con el acceso de archivo AI a permisos de usuario.
¿Cómo protegemos contra la inyección rápida?
Limite lo que el AI puede hacer, requiere que la gente apruebe acciones importantes, mantenga reglas fuera del AI, pruebe con ataques y monitorice el uso.
¿Son los agentes AI más riesgosos que las herramientas de chat?
Sí, porque pueden tomar acciones. Dales sólo el acceso que necesitan, requiere aprobación y guardar registros y un botón de parada.
¿Qué debemos preguntar a los proveedores AI?
Cómo se utilizan y almacenan sus datos, quién puede verlo, qué protecciones existen y si puede ver registros.
¿Lista para usar AI sin los riesgos de seguridad? Astra Results Marketing establece cuentas y políticas de negocio, limita el acceso y las acciones de AI, añade aprobaciones y registros y pruebas para la inyección rápida antes del lanzamiento. ▸ LLAMAR AL (786) 321-2866 · ▸ SOLICITE SU CONSULTA