Calificación de 5 estrellas en

Seguridad en Android: Permisos, Almacenamiento y Actualizaciones
Respuesta rápida
Asegure una aplicación Android pidiendo sólo permisos que necesita, cuando los necesita. Utilice el buscador de fotos y el almacenamiento específico de aplicaciones en lugar de acceso amplio a archivos. Protege llaves y fichas con la Keystore Android. Tratar los controles de integridad como ayuda, con el servidor aún decidiendo. Mantenga el formulario de seguridad de datos de Play precisa y prueba en dispositivos antiguos.
Aplicaciones Android funcionan en miles de dispositivos, incluyendo teléfonos antiguos sin actualizaciones. Esa variedad hace que la seguridad sea una decisión de diseño, no una idea posterior. Los fundamentos son claros: sólo pide los permisos que necesita, almacena datos de forma segura, protege secretos con las herramientas incorporadas de Android y mantiene la aplicación actual con las reglas de Google Play.
Puntos Clave
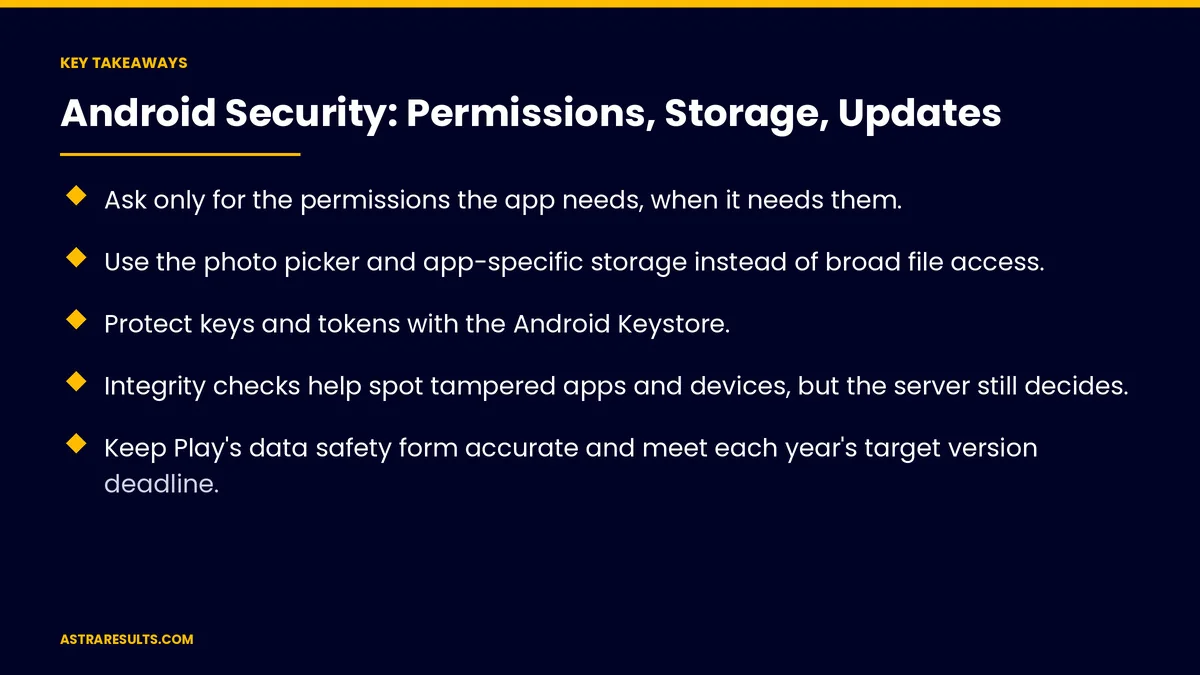
- Pida sólo los permisos que la aplicación necesita, cuando los necesita.
- Utilice el buscador de fotos y el almacenamiento específico de aplicaciones en lugar de acceso amplio a archivos.
- Protege llaves y fichas con la Keystore Android.
- Los controles de integridad ayudan a detectar aplicaciones y dispositivos manipulados, pero el servidor todavía decide.
- Sigue. El formulario de seguridad de datos de Play es preciso y cumple con el plazo de cada año.
- Prueba en dispositivos antiguos y presupuestarios, no solo teléfonos nuevos.
Publicado: 3 de octubre de 2026 | Tiempo de lectura: ~9 minutos | Categoría: Desarrollo de Apps Android
Esta guía cubre la seguridad de la aplicación Android: permisos, almacenamiento, Keystore, inicio de sesión, conexiones seguras, controles de integridad, controles de servidor, reglas de seguridad de datos de Play, mantenimiento actual, dispositivos gestionados y qué medir. Ponga claramente: pedir menos, guardar menos, proteger lo que mantiene y actualizar en el horario.
Para iPhone, vea Seguridad y privacidad por diseño; para básicos multiplataforma, ver básicos de seguridad de aplicaciones móviles.
En este Playbook
- Permisos
- Almacenamiento
- La tienda de llaves
- ¿Qué métodos de inicio de sesión debe usar una app Android de negocio?
- Conexión segura
- Comprobaciones de integridad
- ¿Quién debe decidir el acceso: la app Android o el servidor?
- Reglas de seguridad de datos de Play
- Mantener la corriente
- Dispositivos gestionados
- Qué medir
- Los primeros tres meses
Permisos
Sólo lo que se necesita. Cada permiso adicional añade riesgo y asusta a los usuarios.
En el momento adecuado. Pregunte cuándo se utiliza la función, no en el lanzamiento.
Explique por qué. Un breve mensaje antes de que el sistema ingrese.
La ubicación de la base necesita una razón declarada. Como se explica en Google Repaso y base de políticas.
Almacenamiento
Almacenamiento específico para aplicaciones. Privada a tu aplicación.
La fotocopiadora. En lugar de acceder a cada foto.
Encriptar datos sensibles. Especialmente documentos y detalles personales.
Datos claros sobre el registro. No queda nada atrás en dispositivos compartidos.
La tienda de llaves
Protege las llaves y las fichas. Almacenamiento seguro de Android para claves criptográficas.
Hardware respaldado donde está disponible. Más difícil de extraer.
No hay llaves de servicio en la aplicación. Las solicitudes pasan por su servidor.
¿Qué métodos de inicio de sesión debe usar una app Android de negocio?
Firme fuerte. Passkeys, biometrics o cuentas de empresa.
Sesiones cortas para aplicaciones sensibles. Revise la identidad para acciones importantes.
Conexión segura
Solo conexiones cifradas. Sin tráfico de texto.
Cheques de certificado. Más estricto para aplicaciones de alto riesgo.
Comprobaciones de integridad
Spot tampering. Las herramientas de integridad de Google ayudan a detectar aplicaciones modificadas y dispositivos no confiables.
Firmas, no veredictos. Uselos junto a los controles del servidor.
¿Quién debe decidir el acceso: la app Android o el servidor?
El servidor decide el acceso. Cada solicitud se comprobó para el usuario adecuado, según está cubierto Seguridad de la API.
Nunca confíes en la aplicación sola. Las aplicaciones pueden ser modificadas.
Reglas de seguridad de datos de Play
Formulario de seguridad de datos. Lo que se recoge, compartido y por qué.
Mantenlo exacto. Actualizar cuando las herramientas o características cambian.
Las herramientas de terceros cuentan. Su colección de datos debe ser divulgada también.
Mantener la corriente
Plazos de la versión de destino. Google Jugar requiere aplicaciones para apuntar una versión reciente de Android, actualizada cada año; comprobar el plazo actual.
Actualizaciones de la biblioteca. Las correcciones de seguridad se aplican rápidamente, según se incluye en actualizaciones de la dependencia.
Dispositivos más antiguos. Prueba en los teléfonos que ya no reciben actualizaciones del sistema.
Dispositivos gestionados
Teléfonos de compañía. Totalmente gestionado, con cerradura remota y limpiado, como cubierto en aplicaciones móviles.
Teléfonos personales. Los perfiles de trabajo mantienen los datos de negocio separados, como en aplicaciones Android.
Aplicaciones de campo. Como en Aplicaciones logísticas.
Qué medir
Permisos solicitados. Menos con el tiempo.
Secretos en almacenamiento seguro. Todos.
Cuestiones de seguridad abiertas. Por gravedad.
Juega advertencias de política. Debería ser cero.
Versión de destino. Met antes de cada fecha límite.
Los primeros tres meses
Días 1–30: revisión
Listar cada permiso y dónde se almacenan los datos, y comprobar el formulario de seguridad de datos y la versión de destino.
Días 31-60: apretar
Eliminar permisos sin necesidad, mover secretos a la Keystore, encriptar datos sensibles y añadir controles de integridad y servidor.
Días 61-90: mantener la corriente
Actualizar las bibliotecas, probar dispositivos antiguos, corregir el formulario de seguridad de datos y establecer una rutina anual de la versión objetivo.
Cómo Astra asegura aplicaciones Android
Astra Results Marketing construye aplicaciones Android con seguridad diseñada en. Limitamos permisos, almacenamos datos de forma segura, protegemos secretos con la Keystore, agregamos integridad y controles de servidor y mantenemos las aplicaciones actuales con Google Las reglas de juego.
Los avances comienzan con un examen de seguridad de la aplicación a través de nuestro Desarrollo de aplicaciones Android equipo.
Lecturas relacionadas
Preguntas frecuentes
¿Qué permisos debe pedir una aplicación Android?
Sólo los que necesita, en el momento en que una característica los necesita, con una breve explicación primero.
¿Dónde debería una aplicación Android almacenar datos sensibles?
En el almacenamiento específico de aplicaciones, encriptado, con claves y fichas protegidas por la Keystore Android.
¿Qué son los controles de integridad?
Herramientas Google que ayudan a detectar aplicaciones modificadas y dispositivos no confiables. Úsalos con cheques de servidor, no en lugar de ellos.
¿Cuál es el formulario de seguridad de datos?
Google Se requiere la divulgación de los datos que una aplicación y sus herramientas recopilan, comparten y por qué.
¿Con qué frecuencia deben actualizarse las aplicaciones Android?
Google Jugar requiere apuntar una versión reciente de Android cada año. Compruebe el plazo actual y el plan por delante.
¿Por qué probar en dispositivos antiguos?
Muchos usuarios ejecutan teléfonos que ya no reciben actualizaciones del sistema, por lo que la aplicación debe mantenerse segura en ellos también.
¿Listo para una aplicación Android que está segura por diseño? Astra Results Marketing limita los permisos, protege los datos con la Keystore, agrega los controles de integridad y servidor y mantiene la aplicación actual con las reglas de Google Play. ▸ LLAMAR AL (786) 321-2866 · ▸ SOLICITE SU CONSULTA